Wirklich letzter Blog
Anleitungen und Notizen zu Homelab, Linux und Netzwerk.
Pop!_OS 2FA Boot mit Passwort und Yubikey absichern
Pop!_OS mittels LUKS und Yubikey einen 2FA Boot erstellen
Voraussetzungen
Abschnitt betitelt „Voraussetzungen“Ein Pop!_OS das bei der Installation verschlüsselt wurde und noch freie LUKS Slots hat. Das Ziel ist es, einen 2FA zum Passwort hinzuzufügen. Die Authentifizierung erfolgt im Anschluss über ein Passwort und dem Yubikey. Das Passwort, dass bei der Installation vergeben wurde, wird nicht mehr funktionieren und kann entfernt werden.
Einrichtung
Abschnitt betitelt „Einrichtung“apt install yubikey-lukssudo yubikey-luks-enroll -d /dev/nvme0n1p3 -s 1# Passwort für das 2FA angebenxxxxxx# Passwort der LUKS Verschlüsselung angebenxxxxxx
# Keyscript an cryptdata anhängennano /etc/crypttab# "keyscript=/usr/share/yubikey-luks/ykluks-keyscript" einfügencryptdata UUID=xxxxxxx none luks,keyscript=/usr/share/yubikey-luks/ykluks-keyscriptsudo update-initramfs -uNachdem die Einstellungen durchgeführt wurden kann neugestartet werden.
Boot Prozess
Abschnitt betitelt „Boot Prozess“- Passwort eingeben
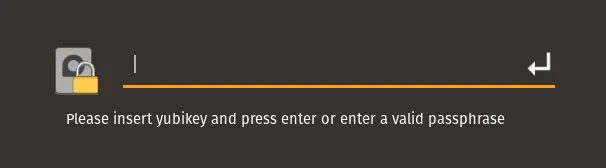
- warten bis der Yubikey angefragt wurde
- Bootvorgang
Aufräumen
Abschnitt betitelt „Aufräumen“Nachdem der Vorgang Erfolgreich durchgeführt wurde, sollte aus Sicherheitsgründen der alte Key gelöscht werden.
sudo cryptsetup luksRemoveKey /dev/sda2# Enter LUKS passphrase to be deleted:xxxxxendpointdev.com/blog/2022/03/disk-decryption-yubikey/ support.system76.com/articles/yubikey-login/ 0pointer.net/blog/unlocking-luks2-volumes-with-tpm2-fido2-pkcs11-security-hardware-on-systemd-248.html deisi.github.io/posts/luks_mi_yubikey curius.de/2021/02/yubikey-teil-ii-luks-verschluesselungen-mit-2fa